Weekoverzicht 23 oktober: het PHP-lek en wat je nu doet
Op 21 oktober meldde PHP twee kritieke lekken. Welke versie is veilig, wat vraag je je hoster, en wat heb ik deze week nog meer gelezen?
Dit is geen SEO-update. Deze week ging het over iets anders: het PHP-lek. Daarom hier een weekoverzicht met wat ik las, wat ik hoorde van lezers en wat jij nu kunt doen. Mijn SEO-meting komt maandag weer.
Wat is er aan de hand?
PHP is de programmeertaal waarop de meeste websites draaien, waaronder alle WordPress-sites. Op 21 oktober 2026 publiceerde het PHP-team een spoedmelding over twee kritieke lekken: CVE-2026-109618 en CVE-2026-109619. Beide kregen de score 9,2 op een schaal van 10 (CVSS v4.0).
Volgens de melding kunnen aanvallers via deze lekken zonder in te loggen code laten uitvoeren op de server. Voor één opstelling (mod_php) is er volgens PHP een werkende demonstratie waarbij de aanval plaatsvindt voordat de code van je website draait. Of de lekken al in de praktijk worden misbruikt, staat niet in de melding.
PHP schrijft ook dat er geen volledige noodmaatregel is. Alleen updaten is veilig. Er zijn gedeeltelijke maatregelen (bijvoorbeeld session.upload_progress.enabled uitzetten), maar die dichten het lek niet helemaal.
Welke versie is veilig?
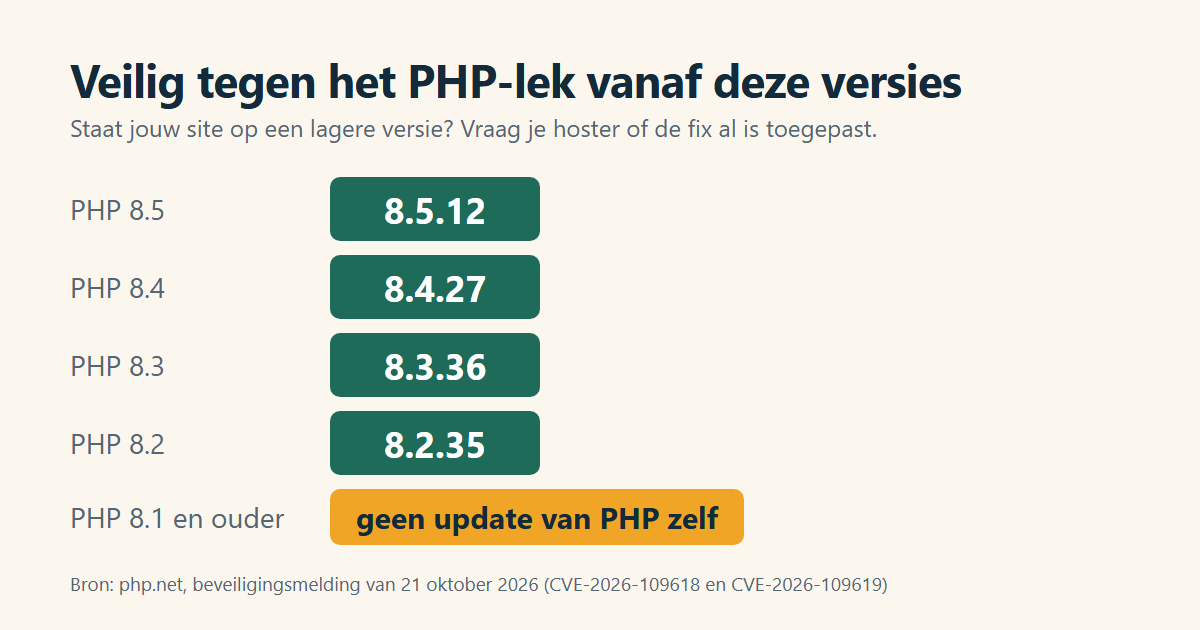
- PHP 8.5: vanaf 8.5.12
- PHP 8.4: vanaf 8.4.27
- PHP 8.3: vanaf 8.3.36
- PHP 8.2: vanaf 8.2.35
- PHP 8.1 en ouder: PHP levert zelf geen update meer. PHP publiceerde wel kleine aangepaste versies voor 7.4, 8.0 en 8.1 op GitHub, en sommige hosters leveren zelf een aangepaste versie. Vraag het je hoster.
De meeste hosters meldden deze week dat ze hun servers hebben bijgewerkt. Bij sommige gingen websites daarvoor tijdelijk offline of waren ze even onbereikbaar. Dat las ik in de meldingen van twee hosters.
Wat vraag je je hoster?
Bij gedeelde hosting kan alleen je hoster de server bijwerken. Kopieer deze tekst in een mail of supportticket:
Hallo, op 21 oktober 2026 zijn twee kritieke PHP-lekken gedicht (CVE-2026-109618 en CVE-2026-109619, ook wel PHP2Shell). Het gaat om mijn website [jouwsite.nl]. Welke PHP-versie draait mijn site precies, en is die bijgewerkt naar 8.2.35, 8.3.36, 8.4.27 of 8.5.12 of nieuwer? Willen jullie laten weten wanneer dit geregeld is? Alvast bedankt.
Zelf kijken kan soms ook. Bij veel hosters staat de PHP-versie in het hostingpaneel onder "PHP-versie selecteren". Maak eerst een back-up. In WordPress staat de versie onder Gereedschap, Sitediagnose, Info, Server.
Een oud versienummer is niet altijd kwetsbaar
Dit is het punt dat de meeste mensen missen. Een hoster schreef deze week aan klanten dat je bij hun gedeelde hosting nog een ouder versienummer kunt zien terwijl de fix al is toegepast. Dat komt doordat beveiligingsfixes in een bestaande versie kunnen worden verwerkt (een backport), zonder dat het nummer verandert.
Andersom geldt ook: een server die het versienummer verbergt, is niet automatisch veilig. Dan weet jij niet welke versie draait, en een controle van buitenaf kan het ook niet vaststellen. Het versienummer alleen zegt dus niet alles. De betrouwbaarste route is de vraag aan je hoster: is de fix toegepast, ja of nee?
Wat ik hoorde van lezers
Ik heb deze week een gratis PHP-check gebouwd: je vult je domein en e-mailadres in en ziet welke PHP-versie je server laat zien. Twee mensen reageerden na hun uitslag. Bij beiden was de uitkomst dat de server het versienummer niet laat zien en dat ik dus niet kon vaststellen of de site veilig was. Eén van hen schreef dat de hoster al was gemaild, de ander vond de uitleg netjes. De les uit die twee reacties: mensen willen vooral weten wat ze nu moeten doen, en een kant-en-klare tekst voor de hoster helpt daarbij.
Wil je het zelf proberen? De check staat op vdmmarketing.nl/php-check. Ik heb geen inbraakpoging gedaan en niets op je site veranderd; de check kijkt alleen naar wat je server zelf openbaar laat zien. Krijg je een uitslag met een PHP-versie, dan sta je daarna ook op de lijst van mijn nieuwsbrief. Afmelden kan met één klik onder elke mail.
Verder in het nieuws
- ChatGPT-bezoekers weer zichtbaar in Analytics: vorige week schreef ik dat bezoekers uit ChatGPT als "direct" werden geteld. Volgens een analist van Adobe bevestigde OpenAI op 14 oktober een fout, en op 15 oktober waren de herkomstlabels in zijn metingen terug. OpenAI zelf heeft hier publiek niets over gezegd. Zijn advies: zet in GA4 een notitie bij 8 tot en met 15 oktober en bouw je meting niet om. Bron: Search Engine Journal.
- Gemini met hulp voor kleine bedrijven: Google kondigde op 20 oktober een bedrijfspagina aan in de Gemini-app. Daarin kun je je huisstijl uploaden voor afbeeldingen, bonnetjes laten omzetten in grafieken en koppelingen leggen met onder meer Google Bedrijfsprofiel, Canva, Shopify, Wix en Xero. Google zegt dat het "wereldwijd" en "in de komende dagen" uitrolt voor alle gebruikers van de Gemini-app. Nederland wordt niet apart genoemd, dus kijk of je het al in je app ziet. Bron: Google.
Wat ik liet liggen
- Vertraging bij beroep tegen Google-reviews: een medewerker van Google schreef in het helpforum dat de verwerking door het grote aantal beroepen langer duurt. Het bericht noemt geen landen. Dien geen tweede beroep in, vroeg Google. Bron: Search Engine Roundtable.
- Identiteitsbewijs bij verificatie van een Bedrijfsprofiel: Google lijkt dit te testen, maar het staat nog niet in de helppagina en het bericht noemt geen regio. Bron: Search Engine Roundtable.
- LinkedIn-visitekaartje met QR-code: volgens het bericht komt het "de komende maanden" wereldwijd, dus nog niet voor iedereen. Bron: Social Media Today.
Veelgestelde vragen
Welke PHP-versie is veilig tegen het lek van 21 oktober?
PHP 8.2.35, 8.3.36, 8.4.27 en 8.5.12 of nieuwer. Voor PHP 8.1 en ouder komt er geen officiële fix van PHP zelf. Sommige hosters leveren zelf een aangepaste versie.
Mijn site laat een oud PHP-versienummer zien. Ben ik dan kwetsbaar?
Niet per se. Bij sommige hosters worden beveiligingsfixes in een bestaande versie verwerkt, zonder dat het versienummer verandert. Vraag je hoster om te bevestigen dat de fix is toegepast.
Kan ik zelf iets doen als ik niet kan updaten?
PHP noemt gedeeltelijke maatregelen, maar zegt dat updaten de enige veilige keuze is. Dat betekent: laat je hoster de update uitvoeren of kies zelf een nieuwere PHP-versie in je hostingpaneel.